security-audit, 독립 검증을 거치는 구조화 코드 보안 감사
security-audit은 코딩 에이전트가 저장소 정찰부터 커버리지 기반 취약점 탐색, 독립 검증, 구조화 기록, 보고서 작성까지 한 흐름으로 수행하게 합니다. 전체 감사를 돌리면 에이전트가 소스 근거를 추적하고 반증을 시도한 뒤 REPORT.md, FINDINGS-DETAIL.md, NEEDS-VALIDATION.md와 스키마 검증을 마친 findings.json, coverage-ledger.json을 돌려줍니다.
개발자는 코딩 에이전트가 이미 특정 저장소를 가리키고 있을 때 이 스킬에 손을 뻗습니다. 다음 요청이 코드베이스 보안 감사, 특정 디렉터리 취약점 탐색, 모의 해킹이고, 단일 에이전트의 줄글 리뷰 대신 다른 에이전트가 반증을 시도한 기계 판독 가능 기록까지 남겨야 할 때 씁니다.
다른 에이전트가 완전한 소스 추적과 제한된 범위의 관측 결과를 반증하지 못했을 때만 단서가 확정됩니다.
없을 때와 있을 때
이 스킬이 없으면 코드베이스 보안 감사를 요청해도 에이전트 하나가 줄글 리뷰만 적고 끝냅니다. 그 에이전트는 스스로 찾은 단서를 곧장 확정 취약점으로 다루거나 점검 범위 기록을 건너뛸 수 있고, 다음 실행에서 이어 쓸 만한 스키마 검증 파일도 남기지 않습니다.
이 스킬이 있으면 조건에 맞는 요청이 들어올 때 감사 워크플로가 바로 시작됩니다. 격리된 탐색 에이전트들이 coverage-ledger.json에 맞춰 점검 내역을 적고, 고유 후보마다 새로운 검증 에이전트가 반증을 시도합니다. 최종 보고서는 탐색 에이전트의 첫 메모가 아니라 검증을 마친 기록에서만 뽑아냅니다.
워크플로가 결정하는 것
전체 감사에서 상위 에이전트는 아키텍처, 신뢰 경계, 입력 표면, 기존 근거, 결정론적 커버리지를 정리해 architecture.md와 coverage-ledger.json에 담습니다. 그런 다음 원장 단위별로 격리된 탐색 에이전트를 배정해 점검 내역을 기록하고, 커버리지 비평 에이전트로 빈틈을 찾습니다. 고유한 후보마다 반증을 전담하는 새 검증 에이전트가 붙습니다. 상위 에이전트는 confirmed, needs_validation, rejected 기록을 findings.json에 저장한 뒤 report-schema.json으로 검사합니다. 이어서 새 에이전트들이 최종 소스 근거를 확인하며, 핵심 내용을 바꾸면 또 다른 독립 검증 에이전트가 다시 검증합니다. 보고서는 별도 의견으로 새로 쓰는 대신, 이렇게 검증한 기록과 커버리지 원장에서 도출합니다.
상위 에이전트는 원장을 처음 만들 때와 이후 원장을 갱신할 때마다 validate-coverage-ledger.cjs를 실행하고, 구조화 기록을 작성하거나 교체할 때마다 validate-findings.cjs도 실행합니다. confirmed 기록에는 완전한 소스 추적과 제한된 범위의 관측 결과가 들어갑니다. needs_validation 기록은 아직 풀리지 않은 사실을 정확히 명시하고 심각도는 매기지 않습니다. rejected 기록은 검증 에이전트가 반증한 후보입니다. 한 계층이 이미 공격을 막고 있다면 두 번째 계층이 빠져 있더라도 취약점이 아니라 강화 권고 사항으로 보며, 심각도는 체크리스트와의 거리가 아니라 발생 가능성과 영향도에 따라 정합니다.
같은 저장소에서 감사를 다시 돌리면 이전 결과가 누적됩니다. 앞선 원장과 발견 기록을 읽어 빈틈을 겨냥하고, 바뀐 소스를 다시 검증하며, 현재 소스와 여전히 일치하는 근거만 이어받습니다. 오래되었거나 미해결 상태인 작업은 커버 완료로 치지 않습니다. 프로젝트 측 설명에 따르면 테스트 실행에서 단일 실행 한 번은 반복 실행 전체가 찾아낸 취약점의 대략 절반을 발견했습니다.
대상 영역별로 탐색 프롬프트도 별도 파일로 나뉘어 있습니다. 핵심 및 자명한 공격 유형, 메모리 안전성과 바이너리, LLM 기반 시스템, HTTP와 인증, 클라이언트 사이드 코드, 공급망과 릴리스, 클라우드와 배포, RPC와 메시징, 리소스 고갈, 데이터 격리와 수명 주기, 데스크톱·모바일·로컬 IPC를 각각 따로 다룹니다.
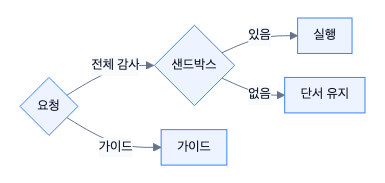
코드베이스 전체 감사나 모의 해킹을 직접 요청하면 산출물을 남기는 전체 감사 경로를 탑니다. 보안 질문이나 특정 영역에 집중한 취약점 작업은 보고서 산출물을 함께 요구하지 않는 한 가이드 경로로 갑니다. 대상 저장소가 제어하는 빌드, 테스트, 프로세스, 브라우저, 에뮬레이터, 퍼저, 픽스처는 OS 수준에서 강제하는 샌드박스가 있을 때만 실행합니다. 이 샌드박스는 외부 네트워크를 차단하고, 정제된 허용 목록 기반 환경 변수만 쓰며, 리소스 상한을 강제하고, 지정된 임시 경로에만 쓰기를 허용해야 합니다. 조건을 만족하는 샌드박스가 없으면 워크플로는 대상 코드를 실행하지 않고 해당 단서를 needs_validation 상태로 남깁니다.
사용 방법
쓸 때
코딩 에이전트가 이미 가리키고 있는 저장소를 전체 감사하고 싶고, 출력 디렉터리를 따로 지정하지 않은 상황입니다.
security audit this codebase전체 감사 모드는 실행 결과를 ~/security-audit-skill/<repo-name>/run-<N> 아래에 저장하고, 검증을 마친 기록과 커버리지 원장에서 REPORT.md, FINDINGS-DETAIL.md, NEEDS-VALIDATION.md를 생성합니다.
쓸 때
특정 디렉터리 하나만 훑어 취약점을 찾고 싶고, 보고서 파일은 필요 없는 상황입니다.
find security vulnerabilities in ./src이 요청은 취약점 탐색 트리거와 일치하며, 보고서 산출물을 함께 요청하지 않았으므로 집중 취약점 점검은 가이드 모드로 진행합니다.
쓸 때
기본 실행 경로 대신 직접 지정한 디렉터리에 리뷰 파일을 저장하고 싶은 상황입니다.
do a security review, output to ~/audits/my-project워크플로는 리뷰 결과를 ~/audits/my-project에 쓰며, 대상 저장소 내부에는 버전 관리가 무시하는 디렉터리를 명시적으로 지정한 경우에만 파일을 씁니다.
설치
npx skills add https://github.com/cloudflare/security-audit-skill \
  --skill security-audit
사용자 수준으로 설치하려면 --global 옵션을 붙입니다.
npx skills add https://github.com/cloudflare/security-audit-skill \
  --skill security-audit \
  --global
코딩 에이전트가 감사할 저장소를 가리키도록 한 뒤 security audit this codebase를 입력하면 바로 시작됩니다.
다른 도구를 써야 할 때
에이전트가 두 번째 에이전트의 반증 시도를 견딘 스키마 검증 결과를 남기고, 풀리지 않은 사실은 억지로 확정하지 않고 미해결 상태로 남겨 두어야 할 때 cloudflare/security-audit-skill을 고릅니다.
반면 앞서 말한 OS 강제 샌드박스 없이 에이전트가 대상 저장소의 빌드, 테스트, 브라우저, 에뮬레이터, 퍼저, 픽스처를 직접 실행해야 한다면 이 도구는 맞지 않습니다. 워크플로는 대상 코드를 실행하지 않고 해당 단서를 needs_validation으로 남겨 둡니다. 저장소 감사가 아니라 바이너리 리버스 엔지니어링, 범용 엔지니어링 스킬 수집, 소프트웨어 개발 방법론 도입이 목적일 때도 아래 저장소를 고르는 편이 낫습니다.
| 저장소 | 이럴 때 고릅니다 |
|---|---|
| morluto/rea | 앱 동작부터 네이티브 바이너리까지 에이전트로 리버스 엔지니어링하고 싶을 때 |
| mattpocock/skills | 엔지니어링 작업용 .agents 디렉터리에서 공개한 스킬 모음을 쓰고 싶을 때 |
| obra/superpowers | 에이전틱 스킬 프레임워크와 소프트웨어 개발 방법론이 필요할 때 |
참고로 cloudflare/security-audit-skill GitHub 저장소는 2026-06-18에 열려 2026-09-14에 마지막 푸시가 들어왔으며, Cloudflare가 이후 소개한 취약점 발견 하네스의 단일 저장소 출발점이자 MIT 라이선스로 스타 75,509개, 포크 5,073개, 열린 이슈 136개를 기록하고 있습니다.
많이 묻는 질문
어떤 에이전트에서 실행할 수 있나요?
도구 호출과 병렬 서브에이전트를 지원하는 모델 기반 코딩 에이전트가 필요합니다. 발견 기록 검증기와 커버리지 원장 검증기가 외부 의존성 없는 Node 스크립트이므로 Node.js도 실행할 수 있어야 합니다.
모든 세션에서 자동으로 시작되나요?
보안 감사, 취약점 탐색, 모의 해킹처럼 트리거 조건에 맞는 요청을 보낼 때만 켜집니다. 코드베이스 전체 감사나 모의 해킹을 직접 요청하면 전체 감사 모드로 동작하고, 보안 질문이나 특정 영역에 집중한 취약점 작업은 보고서 산출물을 따로 요청하지 않는 한 가이드 모드로 동작합니다.
감사 파일은 어디에 저장되나요?
전체 감사 모드에서 출력 경로를 지정하지 않으면 기본으로 ~/security-audit-skill/<repo-name>/run-<N>에 저장합니다. 대상 저장소 안에는 버전 관리가 무시하는 디렉터리를 직접 지정했을 때만 씁니다.
출처: GitHub 저장소 https://github.com/cloudflare/security-audit-skill ; Cloudflare, "Build your own vulnerability harness," https://blog.cloudflare.com/build-your-own-vulnerability-harness.
'AI 스킬' 카테고리의 다른 글
| OpenBot, 이미 쓰는 코딩 에이전트를 한 로컬 팀으로 돌립니다 (0) | 2026.11.19 |
|---|---|
| 1 — Install, Headroom, 모델 호출 전에 에이전트 컨텍스트를 압축합니다 (0) | 2026.11.19 |
| OpenMontage, 간단한 요청 한 줄로 완성 영상을 만든다 (0) | 2026.11.18 |


